

快新聞/永豐銀證實遭駭!疑似駭客炫技全轉至7旬翁帳戶 本人到案喊1句
;%20}%20.cls-2%20{%20fill:%20%23fff;%20}%20.cls-2,%20.cls-3%20{%20fill-rule:%20evenodd;%20}%20.cls-3%20{%20fill:%20%236d6d6d;%20}%20%3c/style%3e%3cmask%20id='mask'%20x='0'%20y='0'%20width='42'%20height='42'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-2'%3e%3cpolygon%20id='path-1'%20class='cls-2'%20points='0%200%2042%200%2042%2042%200%2042%200%200'/%3e%3c/g%3e%3c/mask%3e%3c/defs%3e%3c!--%20Generator:%20Adobe%20Illustrator%2028.7.1,%20SVG%20Export%20Plug-In%20.%20SVG%20Version:%201.2.0%20Build%20142)%20--%3e%3cg%3e%3cg%20id='_圖層_1'%20data-name='圖層_1'%3e%3cg%20id='Web版'%3e%3cg%20id='_財經-首頁'%20data-name='財經-首頁'%3e%3cg%20id='social_FB'%3e%3cg%20id='Group-3'%3e%3cg%20class='cls-1'%3e%3cpath%20id='Fill-1'%20class='cls-3'%20d='M21,42C6.6,42,0,36.1,0,21.7S6.6,0,21,0s21,7.3,21,21.7-6.6,20.3-21,20.3Z'/%3e%3c/g%3e%3c/g%3e%3cpath%20id='Fill-4'%20class='cls-2'%20d='M23,34v-11.8h4l.6-4.6h-4.5v-2.9c0-1.3.4-2.2,2.3-2.2h2.4v-4.1c-.4,0-1.9-.2-3.5-.2-3.5,0-5.9,2.1-5.9,6.1v3.4h-4v4.6h4v11.8h4.7Z'/%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)

;%20}%20.cls-2%20{%20fill:%20%23fff;%20}%20.cls-2,%20.cls-3%20{%20fill-rule:%20evenodd;%20}%20.cls-3%20{%20fill:%20%236d6d6d;%20}%20%3c/style%3e%3cmask%20id='mask'%20x='0'%20y='0'%20width='42'%20height='42'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-2'%3e%3cpolygon%20id='path-1'%20class='cls-2'%20points='0%200%2042%200%2042%2042%200%2042%200%200'/%3e%3c/g%3e%3c/mask%3e%3c/defs%3e%3c!--%20Generator:%20Adobe%20Illustrator%2028.7.1,%20SVG%20Export%20Plug-In%20.%20SVG%20Version:%201.2.0%20Build%20142)%20--%3e%3cg%3e%3cg%20id='_圖層_1'%20data-name='圖層_1'%3e%3cg%20id='Web版'%3e%3cg%20id='_財經-首頁'%20data-name='財經-首頁'%3e%3cg%20id='social_line'%3e%3cg%20id='Group-3'%3e%3cg%20class='cls-1'%3e%3cpath%20id='Fill-1'%20class='cls-3'%20d='M42,21.7c0,14.4-6.6,20.3-21,20.3S0,36.1,0,21.7,6.6,0,21,0s21,7.3,21,21.7'/%3e%3c/g%3e%3c/g%3e%3cpath%20id='Fill-4'%20class='cls-2'%20d='M30.6,18.3c0,.1-.1.3-.3.3h-2.6v1h2.6c.1,0,.3.1.3.3v1c0,.1-.1.3-.3.3h-2.6v1h2.6c.1,0,.3.1.3.3v1c0,.1-.1.3-.2.3h-3.8c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h3.8c.1,0,.3.1.3.3v1ZM25.5,23.2c0,.1-.1.3-.3.3h-.9s0,0,0,0h0s0,0,0,0h0s0,0,0,0l-2.7-3.7v3.6c0,.1-.1.3-.3.3h-1c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h1.1s0,0,0,0h0s0,0,0,0h0s0,0,0,0c0,0,0,0,0,0l2.7,3.7v-3.5c0-.1.1-.3.3-.3h1c.1,0,.2.1.2.3v5.9ZM19,23.2c0,.1-.1.3-.3.3h-1c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h1c.1,0,.3.1.3.3v5.9ZM16.7,23.2c0,.1-.1.3-.3.3h0s-3.8,0-3.8,0c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h1c.1,0,.3.1.3.3v4.7h2.6c.1,0,.3.1.3.3v1ZM21.4,8.9c-7.4,0-13.4,5-13.4,11s4.8,10,11.2,10.9c.4,0,1,.3,1.2.7.1.3,0,.9,0,1.2,0,0-.2,1-.2,1.2,0,.3-.3,1.3,1.2.7,1.4-.6,7.7-4.6,10.5-7.9,1.9-2.2,2.9-4.4,2.9-6.8,0-6.1-6-11-13.4-11h0Z'/%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
即時中心/綜合報導
永豐銀行近日爆發400多名客戶帳戶存款,突然遭人轉走且每筆皆為10萬元,受害金額更高達4176萬,引發社會高度關注;銀行昨(4)日發聲明表示,內部經查為外部駭客利用新網銀交易系統的供應商安全設定,造成客戶帳戶款項遭不明轉出。至於遭盜轉人幾乎身分證開頭都是「P」,而每筆10萬元進入台北富邦銀行同一帳戶,對方則是一名7旬老翁,他到案說明時稱不知情。
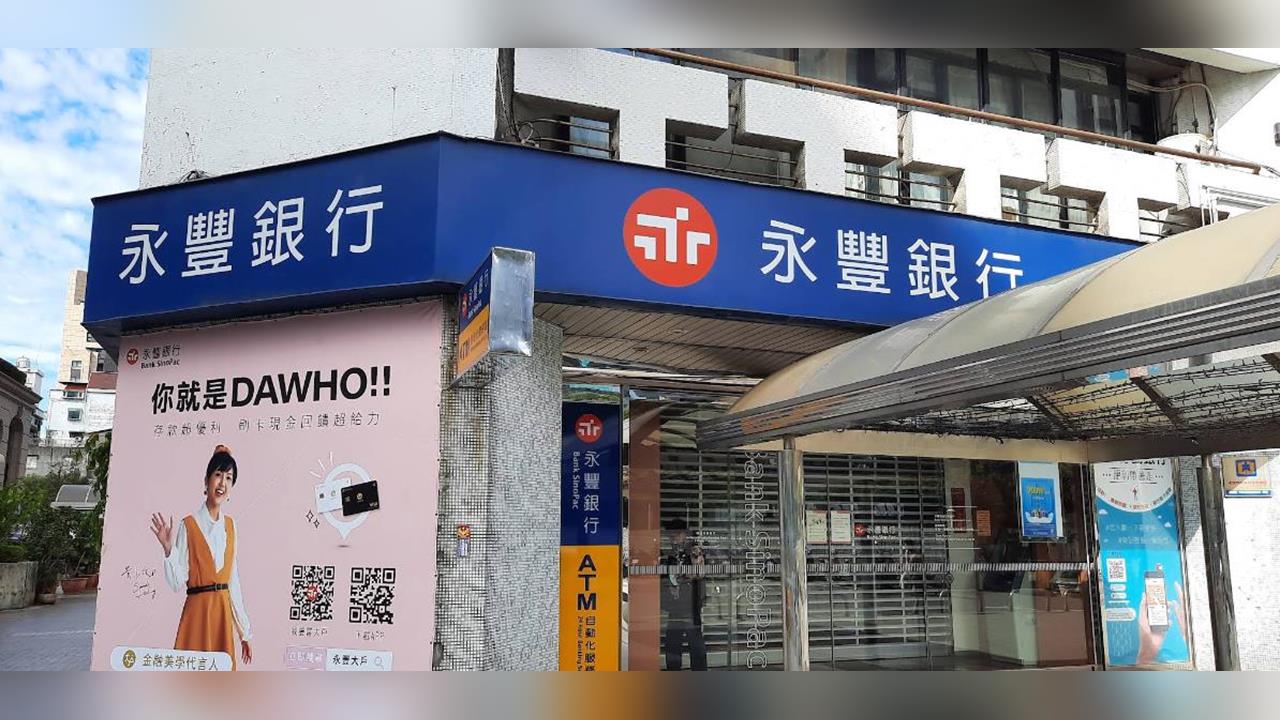
永豐銀行昨日發聲明表示,針對3日客戶異常轉帳事件,內部經查為外部駭客利用新網銀交易系統的供應商安全設定(該交易系統目前台灣尚無其他金融業導入),造成客戶帳戶款項遭不明轉出。
永豐說明,目前針對本案手法已予以阻斷及加強驗證,落實資安零信任機制與強化金融安全,並依規定向主管機關通報,透過F-ISAC分享資安威脅情資予金融同業,共同守護金融穩定及交易安全。
同時,永豐銀行強調,收到訊息後立即通報主管機關及警政單位,並啟動第三方資安團隊進駐,在最快時間找出問題點,隔離潛在威脅,並確認及確保網銀與其他系統的安全防護與運作一切正常,請客戶放心。相關款項已於昨日全數返還,永豐銀行強調,針對客戶權益絕對予以保障及擔負全部責任。
另外,外界關注本次受影響客戶均為相同身分證字號P開頭者,永豐銀行則說,經查,是駭客運用特定手法隨機試誤取得有效帳戶(身分證字號首碼相同),並非事先取得客戶個資後進行交易。依目前事證顯示,並無個資外洩軌跡,永豐銀行已啓動資安及個資盤點,確保資料不外洩。
永豐銀行也表示,已強化異常交易監控,一旦發現短時間大量查詢或異常交易行為,即時預警、攔阻,持續進行全面系統安全檢查,建立更完整的多層次防護機制。
最後,永豐銀行強調,保障客戶的資金與個人資料安全,是銀行最基本、也是最重要的責任。對於此次事件造成客戶的不安與困擾,本行再次表達歉意。返還款項並非事件的結束,永豐銀行強調,會持續完成調查、究責與改善,並以具體行動繼續贏得客戶的信任。
《民視新聞網》提醒您:「任何人在依法被判決有罪確定前,均應推定為無罪」
;%20}%20.cls-2%20{%20fill:%20%23fff;%20}%20.cls-2,%20.cls-3%20{%20fill-rule:%20evenodd;%20}%20.cls-3%20{%20fill:%20%23ff681d;%20}%20.cls-4%20{%20mask:%20url(%23mask-1);%20}%20.cls-5%20{%20fill:%20none;%20stroke:%20%23c6c6c6;%20stroke-width:%201.3px;%20}%20%3c/style%3e%3cmask%20id='mask'%20x='0'%20y='12.3'%20width='17.3'%20height='13.9'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-2'%3e%3cpolygon%20id='path-1'%20class='cls-2'%20points='0%2012.3%2017.3%2012.3%2017.3%2026.3%200%2026.3%200%2012.3'/%3e%3c/g%3e%3c/mask%3e%3cmask%20id='mask-1'%20x='16.7'%20y='0'%20width='1.3'%20height='30'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-4'%3e%3cpolygon%20id='path-3'%20class='cls-2'%20points='16.7%200%2018%200%2018%2030%2016.7%2030%2016.7%200'/%3e%3c/g%3e%3c/mask%3e%3c/defs%3e%3c!--%20Generator:%20Adobe%20Illustrator%2028.7.1,%20SVG%20Export%20Plug-In%20.%20SVG%20Version:%201.2.0%20Build%20142)%20--%3e%3cg%3e%3cg%20id='_圖層_1'%20data-name='圖層_1'%3e%3cg%20id='Web版'%3e%3cg%20id='_財經-首頁'%20data-name='財經-首頁'%3e%3cg%20id='Hot_6-10'%3e%3cg%20id='topic'%3e%3cg%20id='topic_before'%3e%3cg%20id='Group-3'%3e%3cg%20class='cls-1'%3e%3cpath%20id='Fill-1'%20class='cls-3'%20d='M15.6,12.7c-.7-.5-1.7-.5-2.4,0L.7,22.8c-.8.7-1,1.9-.3,2.7.4.5,1,.7,1.5.7s.9-.1,1.2-.4l11.3-9.1,2.9,2.1v-4.9l-1.7-1.3Z'/%3e%3c/g%3e%3c/g%3e%3cg%20id='Group-6'%3e%3cg%20class='cls-4'%3e%3cline%20id='Stroke-4'%20class='cls-5'%20x1='17.3'%20y1='0'%20x2='17.3'%20y2='30'/%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e) 延伸閱讀
;%20}%20.cls-2%20{%20fill:%20%23fff;%20}%20.cls-2,%20.cls-3%20{%20fill-rule:%20evenodd;%20}%20.cls-3%20{%20fill:%20%23ff681d;%20}%20.cls-4%20{%20fill:%20none;%20stroke:%20%23c6c6c6;%20stroke-width:%201.3px;%20}%20%3c/style%3e%3cmask%20id='mask'%20x='0'%20y='0'%20width='1.3'%20height='30'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-2'%3e%3cpolygon%20id='path-1'%20class='cls-2'%20points='0%200%201.3%200%201.3%2030%200%2030%200%200'/%3e%3c/g%3e%3c/mask%3e%3c/defs%3e%3c!--%20Generator:%20Adobe%20Illustrator%2028.7.1,%20SVG%20Export%20Plug-In%20.%20SVG%20Version:%201.2.0%20Build%20142)%20--%3e%3cg%3e%3cg%20id='_圖層_1'%20data-name='圖層_1'%3e%3cg%20id='Web版'%3e%3cg%20id='_財經-首頁'%20data-name='財經-首頁'%3e%3cg%20id='Hot_6-10'%3e%3cg%20id='topic'%3e%3cg%20id='topic_after'%3e%3cpath%20id='Fill-1'%20class='cls-3'%20d='M16.7,9.8l-5.9.8c-.9.1-1.3,1.3-.7,1.9l1.4,1.3-4.8,4.7L.7,14v4.9l5.1,3.8c.8.6,1.9.5,2.6-.2l6-5.9.9.9c.7.7,1.8.3,2-.6l.8-5.8c.1-.8-.5-1.4-1.3-1.3'/%3e%3cg%20id='Group-5'%3e%3cg%20class='cls-1'%3e%3cline%20id='Stroke-3'%20class='cls-4'%20x1='.7'%20y1='0'%20x2='.7'%20y2='30'/%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
快新聞/T-34教練機又出事了!高雄空軍基地驚傳訓練事故 飛行員最新狀態曝光
2026-11-04 10:46
快新聞/台北4連霸政壇悍將出事了!曾3度擊敗國民黨候選人 驚傳涉貪遭起訴
2026-11-04 14:06
快新聞/空軍F-16戰機出事了!降落前「液壓系統故障」 這機場起飛受影響
2026-11-04 15:07
快新聞/民眾黨風水太差?王金平國師爆「曾警告白營朋友1事」 原因全曝光
2026-11-04 17:28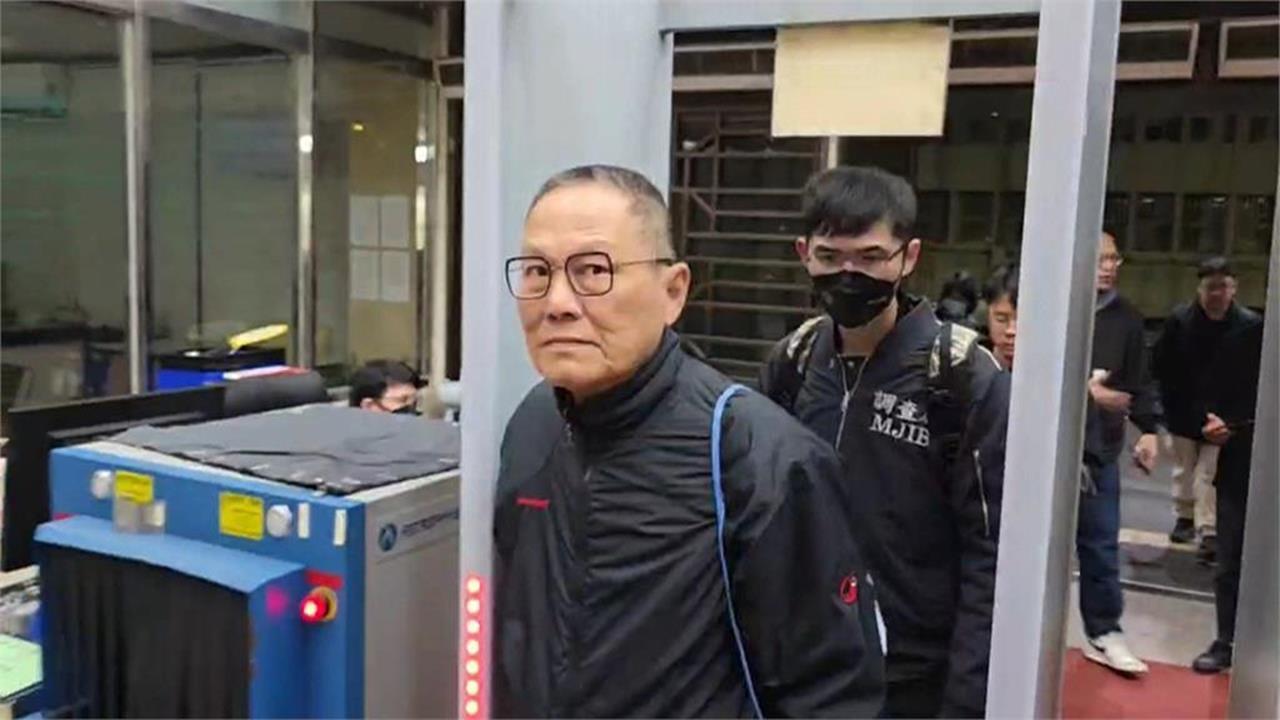
快新聞/再添1罪!高金素梅「大帳房」搭船潛逃 台北地方法院千字發聲了
2026-11-04 17:57
快新聞/太扯!烤雞裡竟撈出「S型金屬掛鉤」 店家急道歉補償
2026-11-04 19:33
快新聞/再批蔣萬安忽視「家外兒虐」問題!沈伯洋競辦深夜開砲:別拿孩子悲劇辯輸贏
2026-11-05 07:10
快新聞/遭蔣競辦嗆沒數據!沈伯洋反轟「問A答B」:拿兒虐悲劇政治操作「令人痛心」
2026-11-05 08:01