

獨家/消防局遭駭客勒索!官方證實「公用帳號」成破口
;%20}%20.cls-2%20{%20fill:%20%23fff;%20}%20.cls-2,%20.cls-3%20{%20fill-rule:%20evenodd;%20}%20.cls-3%20{%20fill:%20%236d6d6d;%20}%20%3c/style%3e%3cmask%20id='mask'%20x='0'%20y='0'%20width='42'%20height='42'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-2'%3e%3cpolygon%20id='path-1'%20class='cls-2'%20points='0%200%2042%200%2042%2042%200%2042%200%200'/%3e%3c/g%3e%3c/mask%3e%3c/defs%3e%3c!--%20Generator:%20Adobe%20Illustrator%2028.7.1,%20SVG%20Export%20Plug-In%20.%20SVG%20Version:%201.2.0%20Build%20142)%20--%3e%3cg%3e%3cg%20id='_圖層_1'%20data-name='圖層_1'%3e%3cg%20id='Web版'%3e%3cg%20id='_財經-首頁'%20data-name='財經-首頁'%3e%3cg%20id='social_FB'%3e%3cg%20id='Group-3'%3e%3cg%20class='cls-1'%3e%3cpath%20id='Fill-1'%20class='cls-3'%20d='M21,42C6.6,42,0,36.1,0,21.7S6.6,0,21,0s21,7.3,21,21.7-6.6,20.3-21,20.3Z'/%3e%3c/g%3e%3c/g%3e%3cpath%20id='Fill-4'%20class='cls-2'%20d='M23,34v-11.8h4l.6-4.6h-4.5v-2.9c0-1.3.4-2.2,2.3-2.2h2.4v-4.1c-.4,0-1.9-.2-3.5-.2-3.5,0-5.9,2.1-5.9,6.1v3.4h-4v4.6h4v11.8h4.7Z'/%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)

;%20}%20.cls-2%20{%20fill:%20%23fff;%20}%20.cls-2,%20.cls-3%20{%20fill-rule:%20evenodd;%20}%20.cls-3%20{%20fill:%20%236d6d6d;%20}%20%3c/style%3e%3cmask%20id='mask'%20x='0'%20y='0'%20width='42'%20height='42'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-2'%3e%3cpolygon%20id='path-1'%20class='cls-2'%20points='0%200%2042%200%2042%2042%200%2042%200%200'/%3e%3c/g%3e%3c/mask%3e%3c/defs%3e%3c!--%20Generator:%20Adobe%20Illustrator%2028.7.1,%20SVG%20Export%20Plug-In%20.%20SVG%20Version:%201.2.0%20Build%20142)%20--%3e%3cg%3e%3cg%20id='_圖層_1'%20data-name='圖層_1'%3e%3cg%20id='Web版'%3e%3cg%20id='_財經-首頁'%20data-name='財經-首頁'%3e%3cg%20id='social_line'%3e%3cg%20id='Group-3'%3e%3cg%20class='cls-1'%3e%3cpath%20id='Fill-1'%20class='cls-3'%20d='M42,21.7c0,14.4-6.6,20.3-21,20.3S0,36.1,0,21.7,6.6,0,21,0s21,7.3,21,21.7'/%3e%3c/g%3e%3c/g%3e%3cpath%20id='Fill-4'%20class='cls-2'%20d='M30.6,18.3c0,.1-.1.3-.3.3h-2.6v1h2.6c.1,0,.3.1.3.3v1c0,.1-.1.3-.3.3h-2.6v1h2.6c.1,0,.3.1.3.3v1c0,.1-.1.3-.2.3h-3.8c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h3.8c.1,0,.3.1.3.3v1ZM25.5,23.2c0,.1-.1.3-.3.3h-.9s0,0,0,0h0s0,0,0,0h0s0,0,0,0l-2.7-3.7v3.6c0,.1-.1.3-.3.3h-1c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h1.1s0,0,0,0h0s0,0,0,0h0s0,0,0,0c0,0,0,0,0,0l2.7,3.7v-3.5c0-.1.1-.3.3-.3h1c.1,0,.2.1.2.3v5.9ZM19,23.2c0,.1-.1.3-.3.3h-1c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h1c.1,0,.3.1.3.3v5.9ZM16.7,23.2c0,.1-.1.3-.3.3h0s-3.8,0-3.8,0c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h1c.1,0,.3.1.3.3v4.7h2.6c.1,0,.3.1.3.3v1ZM21.4,8.9c-7.4,0-13.4,5-13.4,11s4.8,10,11.2,10.9c.4,0,1,.3,1.2.7.1.3,0,.9,0,1.2,0,0-.2,1-.2,1.2,0,.3-.3,1.3,1.2.7,1.4-.6,7.7-4.6,10.5-7.9,1.9-2.2,2.9-4.4,2.9-6.8,0-6.1-6-11-13.4-11h0Z'/%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
民視新聞/蘇恩民報導
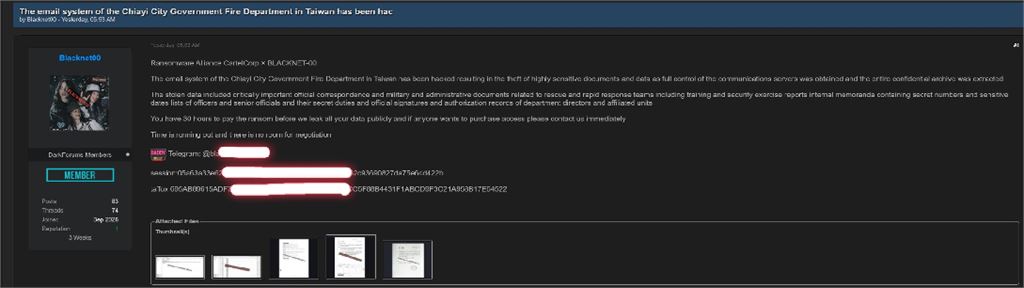
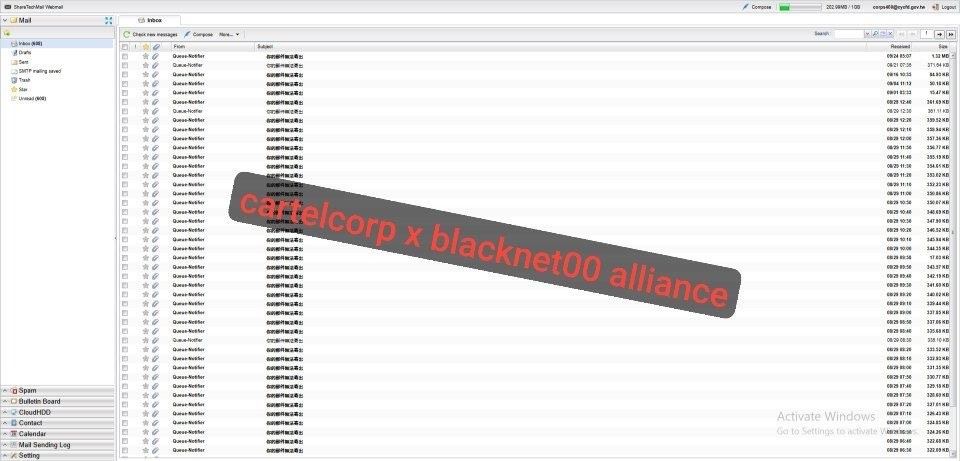
嘉義縣消防局驚爆駭客攻擊勒索!駭客PO出該局內部公文與郵件系統截圖,聲稱已取得通訊伺服器控制權,以及救災應變文件、特搜演訓紀錄、人員名單及內部簽核資料,還啟動30小時倒數計時,揚言逾期將公開全部資料。對此,嘉義縣消防局證實「公用帳號密碼外洩」,導致部分公文資料被竊。專家憂心,消防單位被駭,恐衝擊政府緊急應變體系的資訊安全。
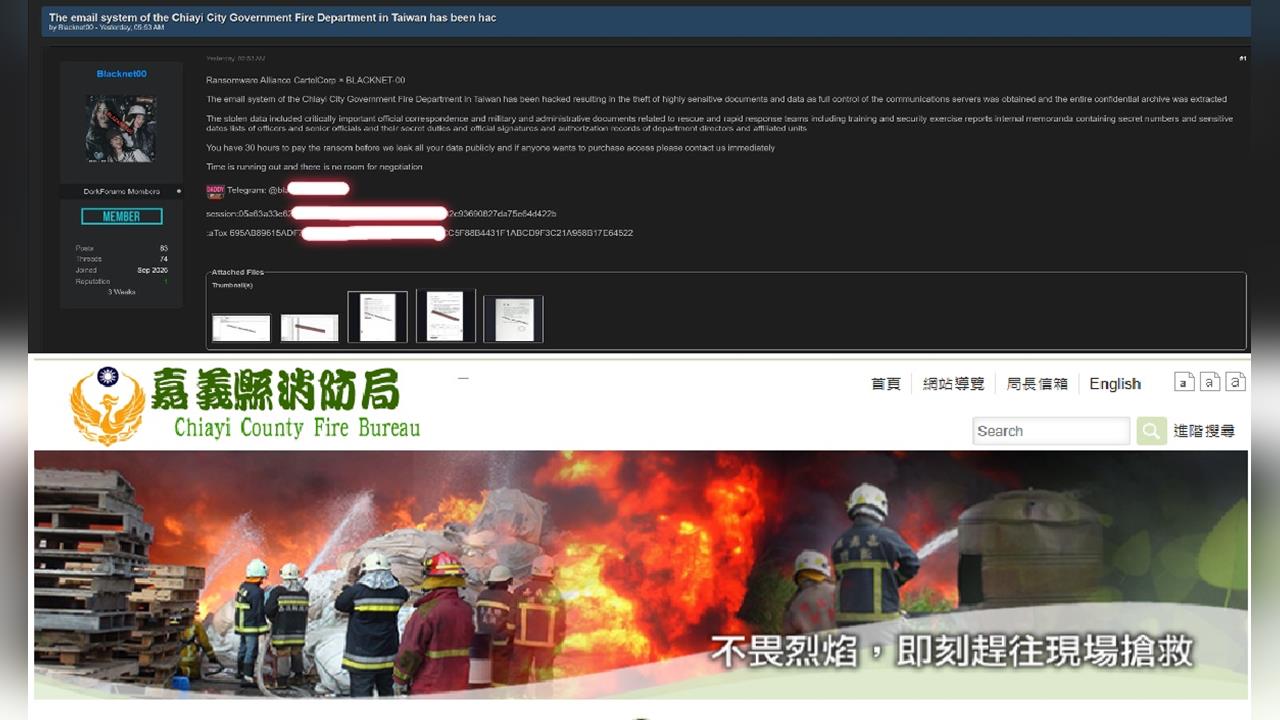
地下論壇近日出現一則針對台灣嘉義縣政府消防局的勒索貼文。發文者 Blacknet00 以「Ransomware Alliance CartelCorp × BLACKNET-00」名義宣稱已入侵嘉義縣政府消防局電子郵件系統,取得通訊伺服器的完整控制權,並竊取大量高度敏感的官方文件與內部資料。
駭客在貼文中態度強硬,要求受害單位30小時內支付贖金,否則將公開所有竊取資料,並明確表示沒有談判空間。貼文也留下Telegram聯絡方式,聲稱有意出售系統存取權限,讓這起事件除了資料外洩風險,也浮現系統存取權遭轉售、引發後續攻擊的疑慮。
駭客公布救災公文截圖 特搜演訓紀錄成焦點
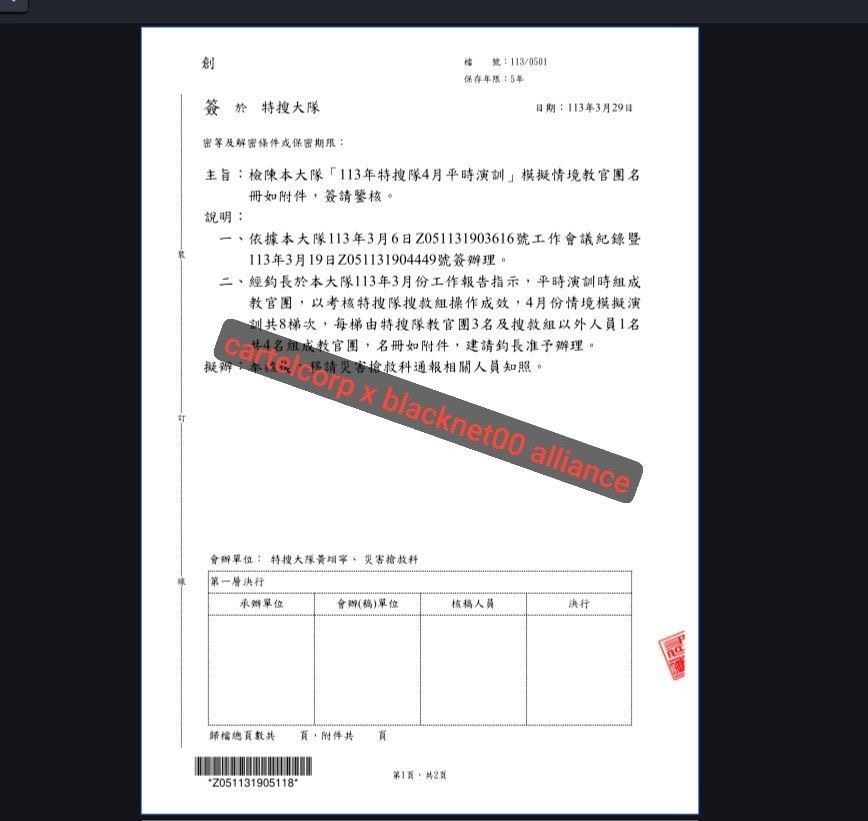
根據駭客發布的貼文內容,遭竊資料包括救援及快速應變團隊相關公文、行政文件、救災、訓練與安全演習報告、內部備忘錄、人員與高階主管名單,以及官方簽章、授權與簽核紀錄等。
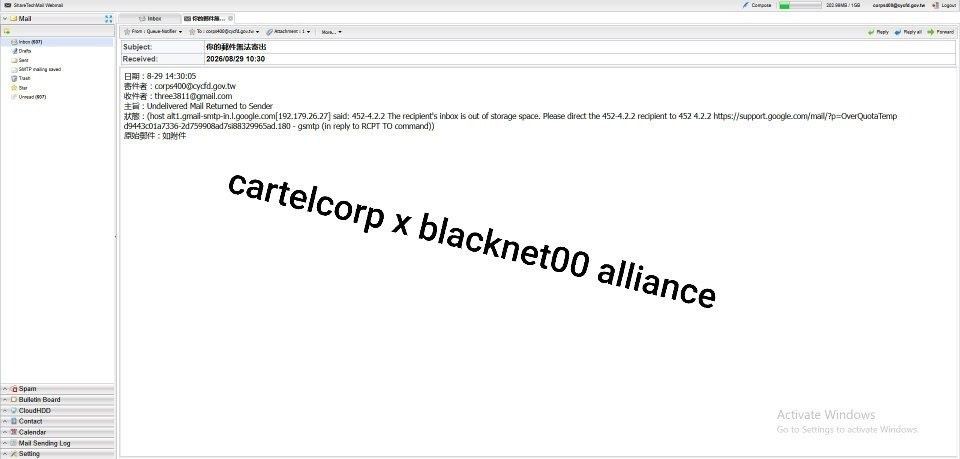
駭客同步附上多張文件截圖。從畫面可見,部分影像疑似為消防機關內部公文,內容涉及特搜大隊演訓名冊、通報及核准紀錄;另有疑似電子郵件系統受損的畫面,顯示官方郵件無法順利寄出。
消防單位被駭 三大風險不容忽視
資安專家示警,消防單位一旦被駭客入侵,可能衍生三項風險,一、救災資訊若外流,可能成為針對性攻擊的突破口:消防局掌握火災搶救、緊急救護、特種搜救及災害應變等業務資訊,相關演訓紀錄、人員名冊及內部聯繫資料可能被用來掌握機關組織架構、辨識關鍵人員,甚至設計更具針對性的社交工程攻擊。例如,攻擊者若掌握主管姓名、職務與內部公文格式,就可偽造公務郵件、冒充主管發送指示,或利用真實業務情境誘騙承辦人員點擊惡意連結,也可能讓後續攻擊更難辨識。
二、郵件伺服器若遭控制,風險可能不只一批文件外流:駭客聲稱取得通訊伺服器完整控制權,並將資料匯出。若這項說法屬實,就必須釐清攻擊者是否取得管理員權限?是否能存取其他內部系統?以及是否仍保有未經授權的存取管道?也就是確認駭客能否再進入系統、持續蒐集資訊或發動下一波攻擊。
三、30小時勒索倒數,資料可能面臨公開或轉售風險:駭客以限時付款、逾期公開資料的方式施壓,並留下聯絡管道,符合資料外洩型勒索常見的操作模式。即使受害機關能夠透過備份恢復系統,也無法因此消除已遭複製資料的外洩風險。若相關資料被公開、轉售或交由其他攻擊者利用,後續影響可能持續擴大。
消防局證實救災訓練公文外洩 強調非機敏資料
對此,嘉義縣消防局主管資安業務的救災救護指揮中心科長李偉仁表示,經外部資安人員檢測後,初步研判駭客入侵的破口是一個訓練部門的公用帳號密碼外洩,已依資安法將此事件上報資安署。
至於損害情形,李科長指出,這次並非整個系統遭攻破,遭竊取的檔案,多數是過去幾年的救災訓練公文,均非機密性資料,資安人員發現駭客有刪除檔案的動作,才限制該帳號存取郵件,消防局不會回應駭客勒索,未來也會加強人員資安教育,避免再出現帳密外洩等資安事件。
資安專家竣盟科技總經理鄭加海指出,面對勒索攻擊,政府機關不能只關注系統是否恢復,更應釐清攻擊者的入侵途徑、取得的權限、資料外洩範圍,以及是否仍存在持續性威脅。系統恢復不代表事件落幕,資料外洩後的風險仍可能持續擴大。
專家建議4面向應變 避免資安危機擴大
若相關單位遭遇類似情況,鄭加海建議可從4面向展開應變。一、追查入侵途徑:檢視異常登入、權限變更及資料傳輸紀錄,釐清攻擊者的入侵方式與存取範圍。二、確認外洩範圍:比對駭客公布的文件與內部紀錄,確認資料真實性及敏感程度,評估可能影響。三、排除持續威脅:清查異常帳號、存取權限及系統設定,防止攻擊者在系統修復後再次入侵。四、追蹤資料流向:持續監測外洩資料是否遭公開或轉售,評估被用於釣魚、身分冒充或後續攻擊的風險。
鄭加海強調,勒索攻擊的威脅已不再侷限於系統加密或服務中斷。即使透過備份恢復系統,若攻擊者已複製敏感資料,仍可能進一步公開、轉售或用於其他攻擊,因此資安應變不能只確認系統是否恢復,更要掌握攻擊者取得了哪些資料、是否仍保有存取能力,以及外洩資料可能衍生的後續風險。
;%20}%20.cls-2%20{%20fill:%20%23fff;%20}%20.cls-2,%20.cls-3%20{%20fill-rule:%20evenodd;%20}%20.cls-3%20{%20fill:%20%23ff681d;%20}%20.cls-4%20{%20mask:%20url(%23mask-1);%20}%20.cls-5%20{%20fill:%20none;%20stroke:%20%23c6c6c6;%20stroke-width:%201.3px;%20}%20%3c/style%3e%3cmask%20id='mask'%20x='0'%20y='12.3'%20width='17.3'%20height='13.9'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-2'%3e%3cpolygon%20id='path-1'%20class='cls-2'%20points='0%2012.3%2017.3%2012.3%2017.3%2026.3%200%2026.3%200%2012.3'/%3e%3c/g%3e%3c/mask%3e%3cmask%20id='mask-1'%20x='16.7'%20y='0'%20width='1.3'%20height='30'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-4'%3e%3cpolygon%20id='path-3'%20class='cls-2'%20points='16.7%200%2018%200%2018%2030%2016.7%2030%2016.7%200'/%3e%3c/g%3e%3c/mask%3e%3c/defs%3e%3c!--%20Generator:%20Adobe%20Illustrator%2028.7.1,%20SVG%20Export%20Plug-In%20.%20SVG%20Version:%201.2.0%20Build%20142)%20--%3e%3cg%3e%3cg%20id='_圖層_1'%20data-name='圖層_1'%3e%3cg%20id='Web版'%3e%3cg%20id='_財經-首頁'%20data-name='財經-首頁'%3e%3cg%20id='Hot_6-10'%3e%3cg%20id='topic'%3e%3cg%20id='topic_before'%3e%3cg%20id='Group-3'%3e%3cg%20class='cls-1'%3e%3cpath%20id='Fill-1'%20class='cls-3'%20d='M15.6,12.7c-.7-.5-1.7-.5-2.4,0L.7,22.8c-.8.7-1,1.9-.3,2.7.4.5,1,.7,1.5.7s.9-.1,1.2-.4l11.3-9.1,2.9,2.1v-4.9l-1.7-1.3Z'/%3e%3c/g%3e%3c/g%3e%3cg%20id='Group-6'%3e%3cg%20class='cls-4'%3e%3cline%20id='Stroke-4'%20class='cls-5'%20x1='17.3'%20y1='0'%20x2='17.3'%20y2='30'/%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e) 延伸閱讀
;%20}%20.cls-2%20{%20fill:%20%23fff;%20}%20.cls-2,%20.cls-3%20{%20fill-rule:%20evenodd;%20}%20.cls-3%20{%20fill:%20%23ff681d;%20}%20.cls-4%20{%20fill:%20none;%20stroke:%20%23c6c6c6;%20stroke-width:%201.3px;%20}%20%3c/style%3e%3cmask%20id='mask'%20x='0'%20y='0'%20width='1.3'%20height='30'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-2'%3e%3cpolygon%20id='path-1'%20class='cls-2'%20points='0%200%201.3%200%201.3%2030%200%2030%200%200'/%3e%3c/g%3e%3c/mask%3e%3c/defs%3e%3c!--%20Generator:%20Adobe%20Illustrator%2028.7.1,%20SVG%20Export%20Plug-In%20.%20SVG%20Version:%201.2.0%20Build%20142)%20--%3e%3cg%3e%3cg%20id='_圖層_1'%20data-name='圖層_1'%3e%3cg%20id='Web版'%3e%3cg%20id='_財經-首頁'%20data-name='財經-首頁'%3e%3cg%20id='Hot_6-10'%3e%3cg%20id='topic'%3e%3cg%20id='topic_after'%3e%3cpath%20id='Fill-1'%20class='cls-3'%20d='M16.7,9.8l-5.9.8c-.9.1-1.3,1.3-.7,1.9l1.4,1.3-4.8,4.7L.7,14v4.9l5.1,3.8c.8.6,1.9.5,2.6-.2l6-5.9.9.9c.7.7,1.8.3,2-.6l.8-5.8c.1-.8-.5-1.4-1.3-1.3'/%3e%3cg%20id='Group-5'%3e%3cg%20class='cls-1'%3e%3cline%20id='Stroke-3'%20class='cls-4'%20x1='.7'%20y1='0'%20x2='.7'%20y2='30'/%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
獨家/矯正署內鬼?中國駭客兜售台灣監獄2000受刑人資料 竟稱「內部外流」
2026-09-02 20:23
獨家/台灣散熱大廠遭駭客勒索200萬美金 2TB機密恐外洩
2026-07-01 20:13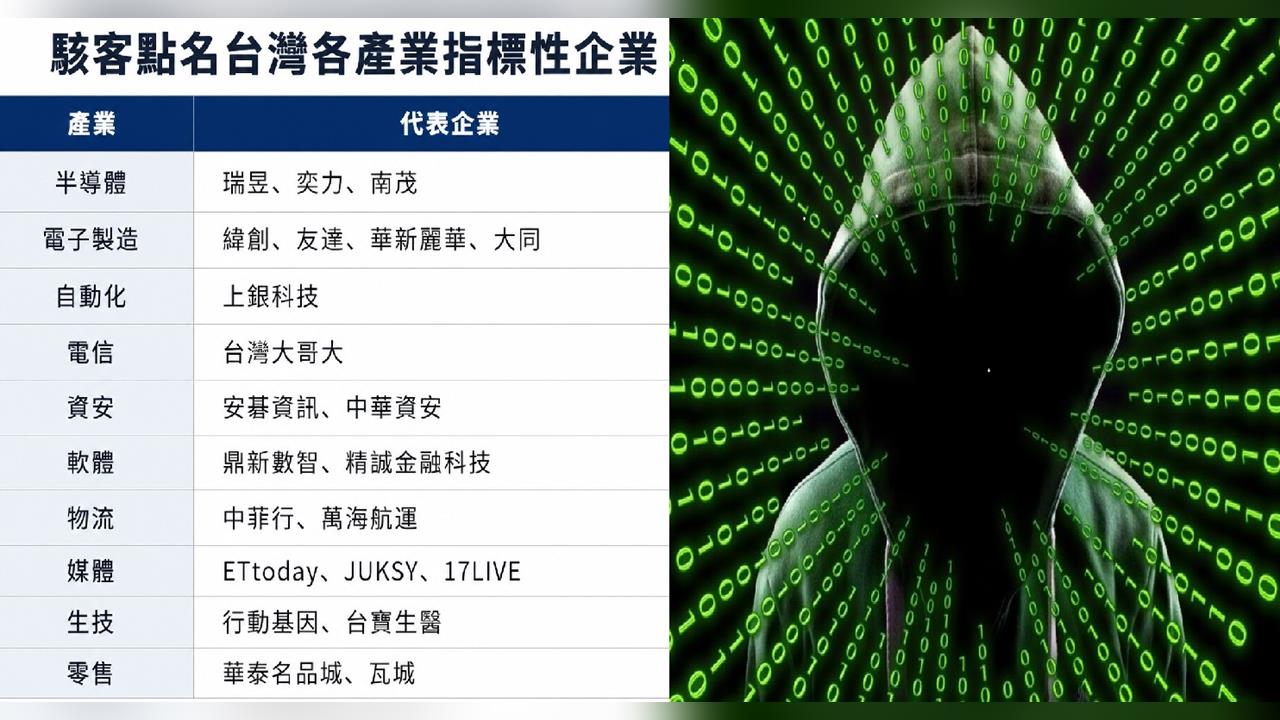
獨家/96家企業名單曝光!駭客開始「賣門票」 資安署應變措施出爐
2026-07-25 10:29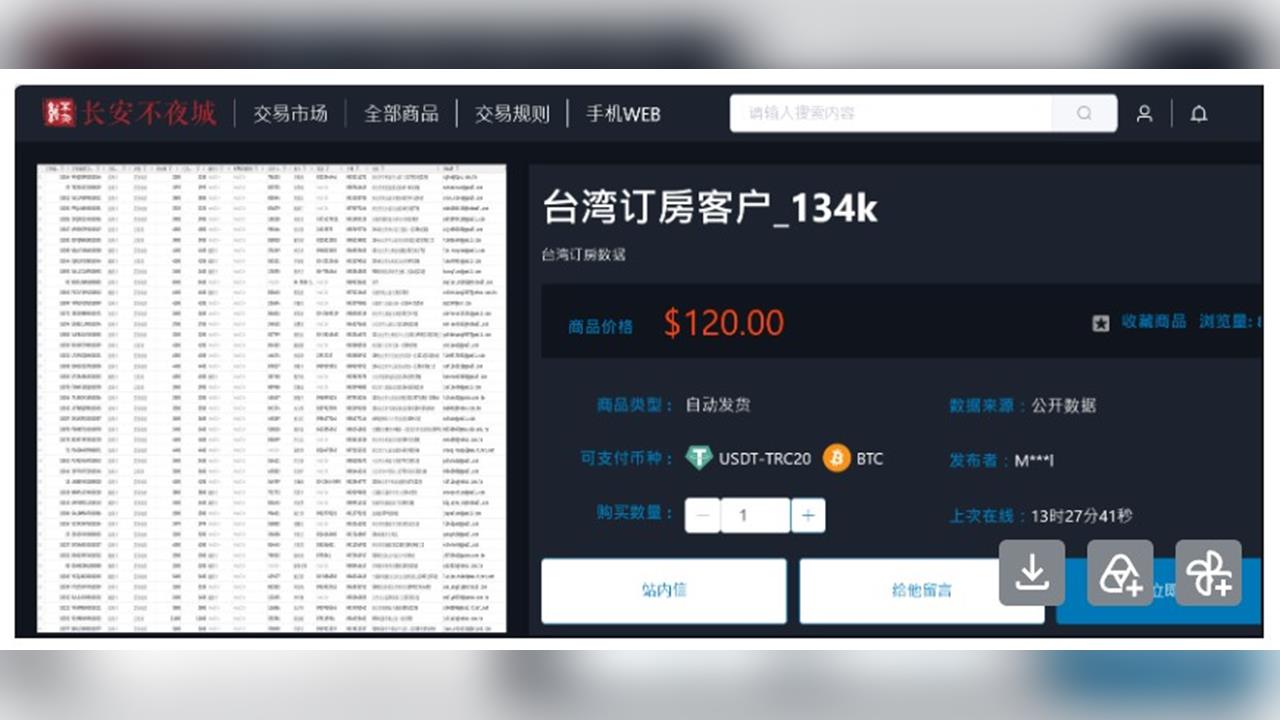
獨家/國旅卡、信用卡帳號全曝光 中國駭客論壇驚見13萬筆台灣訂房資料
2026-08-07 20:19
獨家/台達電認了!「前安控股王」被駭 56頁技術報告曝光
2026-09-07 21:17
獨家/中央大學驚傳學生個資、研究資料外洩 駭客PO樣本「只賣900美元」
2026-09-18 08:00
獨家/研華驚傳駭客勒索「500GB資料外洩」 供應鏈資安拉警報
2026-09-30 18:48
獨家/全球38家海事企業被駭 台灣第4大海運遭勒索3.2億
2026-10-18 23:03