

獨家/研華驚傳駭客勒索「500GB資料外洩」 供應鏈資安拉警報
;%20}%20.cls-2%20{%20fill:%20%23fff;%20}%20.cls-2,%20.cls-3%20{%20fill-rule:%20evenodd;%20}%20.cls-3%20{%20fill:%20%236d6d6d;%20}%20%3c/style%3e%3cmask%20id='mask'%20x='0'%20y='0'%20width='42'%20height='42'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-2'%3e%3cpolygon%20id='path-1'%20class='cls-2'%20points='0%200%2042%200%2042%2042%200%2042%200%200'/%3e%3c/g%3e%3c/mask%3e%3c/defs%3e%3c!--%20Generator:%20Adobe%20Illustrator%2028.7.1,%20SVG%20Export%20Plug-In%20.%20SVG%20Version:%201.2.0%20Build%20142)%20--%3e%3cg%3e%3cg%20id='_圖層_1'%20data-name='圖層_1'%3e%3cg%20id='Web版'%3e%3cg%20id='_財經-首頁'%20data-name='財經-首頁'%3e%3cg%20id='social_FB'%3e%3cg%20id='Group-3'%3e%3cg%20class='cls-1'%3e%3cpath%20id='Fill-1'%20class='cls-3'%20d='M21,42C6.6,42,0,36.1,0,21.7S6.6,0,21,0s21,7.3,21,21.7-6.6,20.3-21,20.3Z'/%3e%3c/g%3e%3c/g%3e%3cpath%20id='Fill-4'%20class='cls-2'%20d='M23,34v-11.8h4l.6-4.6h-4.5v-2.9c0-1.3.4-2.2,2.3-2.2h2.4v-4.1c-.4,0-1.9-.2-3.5-.2-3.5,0-5.9,2.1-5.9,6.1v3.4h-4v4.6h4v11.8h4.7Z'/%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)

;%20}%20.cls-2%20{%20fill:%20%23fff;%20}%20.cls-2,%20.cls-3%20{%20fill-rule:%20evenodd;%20}%20.cls-3%20{%20fill:%20%236d6d6d;%20}%20%3c/style%3e%3cmask%20id='mask'%20x='0'%20y='0'%20width='42'%20height='42'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-2'%3e%3cpolygon%20id='path-1'%20class='cls-2'%20points='0%200%2042%200%2042%2042%200%2042%200%200'/%3e%3c/g%3e%3c/mask%3e%3c/defs%3e%3c!--%20Generator:%20Adobe%20Illustrator%2028.7.1,%20SVG%20Export%20Plug-In%20.%20SVG%20Version:%201.2.0%20Build%20142)%20--%3e%3cg%3e%3cg%20id='_圖層_1'%20data-name='圖層_1'%3e%3cg%20id='Web版'%3e%3cg%20id='_財經-首頁'%20data-name='財經-首頁'%3e%3cg%20id='social_line'%3e%3cg%20id='Group-3'%3e%3cg%20class='cls-1'%3e%3cpath%20id='Fill-1'%20class='cls-3'%20d='M42,21.7c0,14.4-6.6,20.3-21,20.3S0,36.1,0,21.7,6.6,0,21,0s21,7.3,21,21.7'/%3e%3c/g%3e%3c/g%3e%3cpath%20id='Fill-4'%20class='cls-2'%20d='M30.6,18.3c0,.1-.1.3-.3.3h-2.6v1h2.6c.1,0,.3.1.3.3v1c0,.1-.1.3-.3.3h-2.6v1h2.6c.1,0,.3.1.3.3v1c0,.1-.1.3-.2.3h-3.8c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h3.8c.1,0,.3.1.3.3v1ZM25.5,23.2c0,.1-.1.3-.3.3h-.9s0,0,0,0h0s0,0,0,0h0s0,0,0,0l-2.7-3.7v3.6c0,.1-.1.3-.3.3h-1c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h1.1s0,0,0,0h0s0,0,0,0h0s0,0,0,0c0,0,0,0,0,0l2.7,3.7v-3.5c0-.1.1-.3.3-.3h1c.1,0,.2.1.2.3v5.9ZM19,23.2c0,.1-.1.3-.3.3h-1c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h1c.1,0,.3.1.3.3v5.9ZM16.7,23.2c0,.1-.1.3-.3.3h0s-3.8,0-3.8,0c-.1,0-.3-.1-.3-.3v-5.9c0-.1.1-.3.3-.3h1c.1,0,.3.1.3.3v4.7h2.6c.1,0,.3.1.3.3v1ZM21.4,8.9c-7.4,0-13.4,5-13.4,11s4.8,10,11.2,10.9c.4,0,1,.3,1.2.7.1.3,0,.9,0,1.2,0,0-.2,1-.2,1.2,0,.3-.3,1.3,1.2.7,1.4-.6,7.7-4.6,10.5-7.9,1.9-2.2,2.9-4.4,2.9-6.8,0-6.1-6-11-13.4-11h0Z'/%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
民視新聞/蘇恩民報導
台灣工業電腦大廠研華(Advantech)又傳駭客攻擊!最新威脅情資顯示,勒索組織 CHAOS 於 9 月 29 日將 advantech.com 列入受害名單,聲稱已取得約 500GB 檔案,其中包括多家國際知名廠商合作資料。CHAOS不但先行釋出約 5% 的資料,還對研華管理階層發出 48 小時通牒,揚言公司若未回應,將進一步公開所有竊密資料。
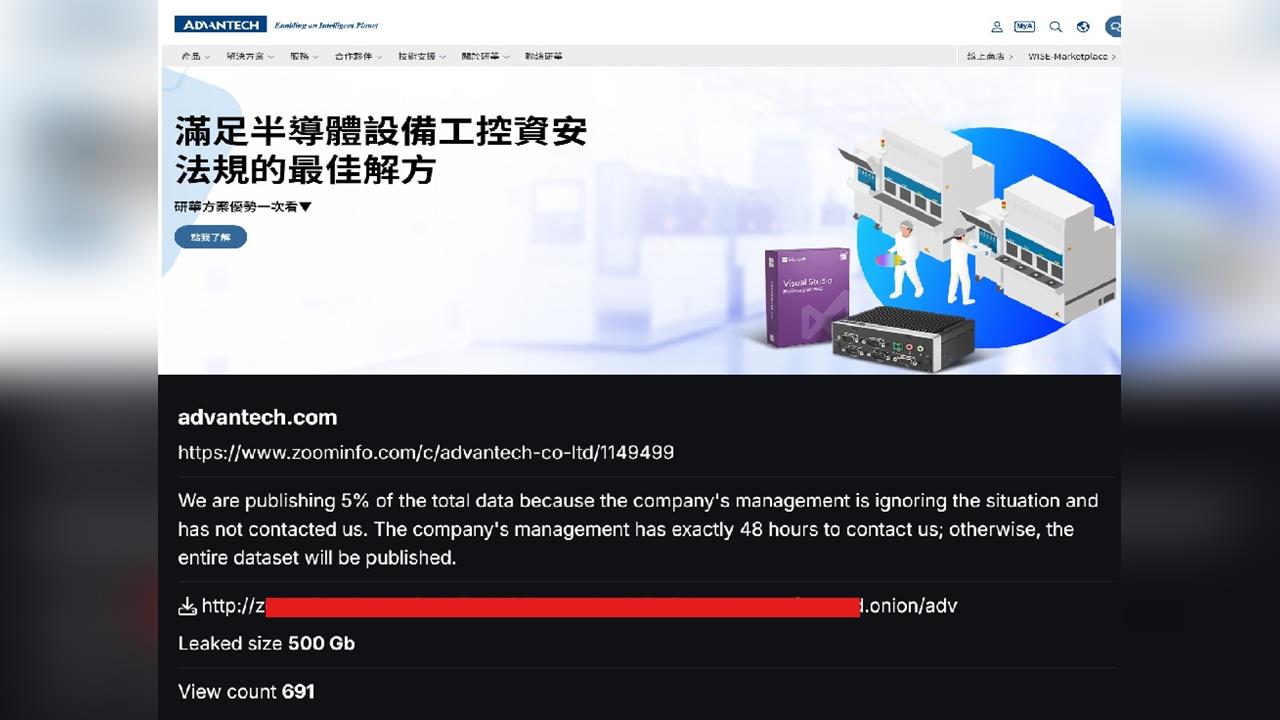
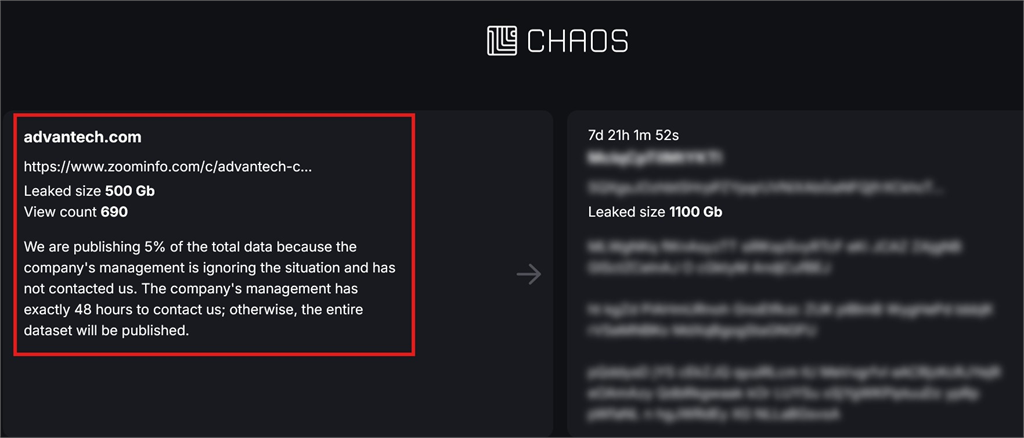
根據目前公開資訊顯示,CHAOS 宣稱,由於研華管理階層沒有回應,因此先公開約 5% 的資料作為樣本,同時啟動48小時倒數計時,而樣本內容經深入比對,發現部分涉及研華企業內部及合作夥伴相關資訊,顯示事件不只是單純的資料外洩及勒索,恐怕已進入實質資料驗證與影響範圍調查階段。
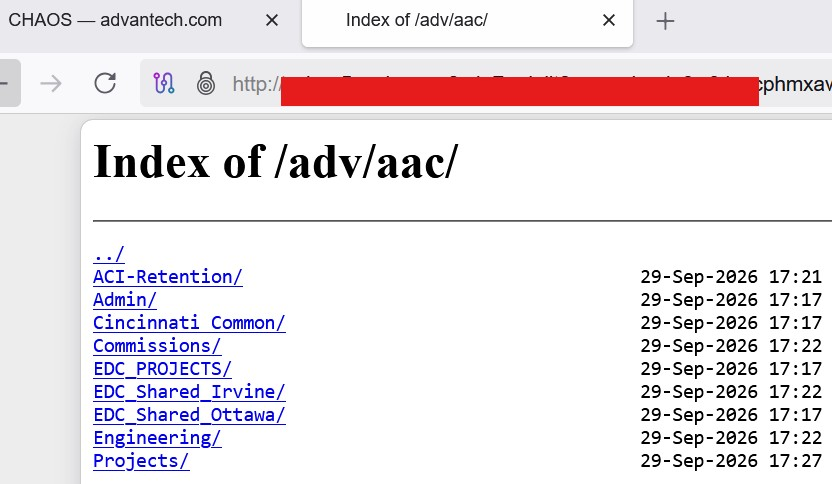
資安專家進一步檢視樣本內容,可以看到 Admin、Engineering、Projects、Commissions 等目錄,研判駭客已竊得涉及企業內部管理、工程及專案相關資訊,呼籲業者應盡快釐清可能外洩的檔案,是否包含工程、專案、客戶、供應商或第三方合作資料,以及攻擊者實際取得的資料範圍。
合作夥伴資料曝光 供應鏈風險升高
對大型科技製造企業而言,企業內部系統往往與供應商、客戶、系統整合商及其他合作夥伴存在大量資料交換。一旦攻擊者取得檔案環境,遭帶走的資料未必只有企業自身文件,也可能包含供應商資料、客戶往來文件、技術文件、工程專案資料及第三方資訊。記者2度致電研華,公關表示資安部門正在開會中,會盡快釐清這起事件及影響。
研華近年的公開資料也顯示,公司早已將供應商資安納入管理,包括要求供應商完成資安聲明,並透過自評、風險評分及抽查稽核評估合作夥伴的資安風險。例如研華 2024 年度資料就揭露當年度有 88 家供應商完成資安自評,另抽選 9 家進行資安管理稽核。
研華曾遭 Conti 攻擊 勒索近4億元
值得注意的是,研華已不是第一次遭駭客攻擊勒索。研華 2020 年公開的資安報告指出, 2020 年 11 月 20 日遭遇勒索軟體攻擊,共有 267 台伺服器遭加密,其中台灣 53 台、昆山 90 台,其餘位於美國及歐洲;另外台灣超過 500 台 PC 與筆電也遭到加密。
當時媒體報導研華遭勒索750枚比特幣,折合台幣近4億元,研華也證實被駭,攻擊者除了加密網路系統,還竊取公司資料;知名勒索軟體 Conti 隨後公開 3.03GB 資料樣本,並以資料外洩作為勒索手段。
從攻擊手法來看,這次 CHAOS 對研華採取的「資料竊取、部分公開、限時施壓」手段,與 Conti 勒索模式存在許多相似之處;但目前沒有證據顯示 2026 年 CHAOS 事件與 2020 年 Conti 事件有直接關聯,兩起事件仍應分開看待。
資安專家:先查「怎麼進來、留了什麼」
竣盟科技總經理鄭加海指出,面對勒索組織已釋出的資料樣本,企業不能只追查「洩了哪些資料」,更重要的是立即還原入侵路徑、權限變化與資料外傳軌跡,確認攻擊者是否仍具備存取能力。他建議,應優先釐清三件事:駭客從哪裡進來、取得了哪些權限、離開後是否仍留下後門或持續存取機制。尤其本次樣本已出現合作夥伴資料,更應同步盤點相關資料庫、檔案伺服器及第三方存取權限。
鄭加海也建議,企業在完成初步清查後,可導入欺敵技術(Deception Technology),布建誘餌帳號、虛擬伺服器或假資料等誘捕資產。由於正常使用者不應接觸這些資源,一旦出現異常登入或存取,就能提供明確訊號,協助企業及早發現潛伏攻擊者。「現在最重要的不是只處理已公開的 5%,而是確認攻擊者怎麼進來、拿到了什麼,以及現在是不是還在裡面。」從入侵、權限擴張、橫向移動到資料外傳的完整攻擊軌跡,才是判斷實際影響範圍及後續供應鏈風險的關鍵。
;%20}%20.cls-2%20{%20fill:%20%23fff;%20}%20.cls-2,%20.cls-3%20{%20fill-rule:%20evenodd;%20}%20.cls-3%20{%20fill:%20%23ff681d;%20}%20.cls-4%20{%20mask:%20url(%23mask-1);%20}%20.cls-5%20{%20fill:%20none;%20stroke:%20%23c6c6c6;%20stroke-width:%201.3px;%20}%20%3c/style%3e%3cmask%20id='mask'%20x='0'%20y='12.3'%20width='17.3'%20height='13.9'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-2'%3e%3cpolygon%20id='path-1'%20class='cls-2'%20points='0%2012.3%2017.3%2012.3%2017.3%2026.3%200%2026.3%200%2012.3'/%3e%3c/g%3e%3c/mask%3e%3cmask%20id='mask-1'%20x='16.7'%20y='0'%20width='1.3'%20height='30'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-4'%3e%3cpolygon%20id='path-3'%20class='cls-2'%20points='16.7%200%2018%200%2018%2030%2016.7%2030%2016.7%200'/%3e%3c/g%3e%3c/mask%3e%3c/defs%3e%3c!--%20Generator:%20Adobe%20Illustrator%2028.7.1,%20SVG%20Export%20Plug-In%20.%20SVG%20Version:%201.2.0%20Build%20142)%20--%3e%3cg%3e%3cg%20id='_圖層_1'%20data-name='圖層_1'%3e%3cg%20id='Web版'%3e%3cg%20id='_財經-首頁'%20data-name='財經-首頁'%3e%3cg%20id='Hot_6-10'%3e%3cg%20id='topic'%3e%3cg%20id='topic_before'%3e%3cg%20id='Group-3'%3e%3cg%20class='cls-1'%3e%3cpath%20id='Fill-1'%20class='cls-3'%20d='M15.6,12.7c-.7-.5-1.7-.5-2.4,0L.7,22.8c-.8.7-1,1.9-.3,2.7.4.5,1,.7,1.5.7s.9-.1,1.2-.4l11.3-9.1,2.9,2.1v-4.9l-1.7-1.3Z'/%3e%3c/g%3e%3c/g%3e%3cg%20id='Group-6'%3e%3cg%20class='cls-4'%3e%3cline%20id='Stroke-4'%20class='cls-5'%20x1='17.3'%20y1='0'%20x2='17.3'%20y2='30'/%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e) 延伸閱讀
;%20}%20.cls-2%20{%20fill:%20%23fff;%20}%20.cls-2,%20.cls-3%20{%20fill-rule:%20evenodd;%20}%20.cls-3%20{%20fill:%20%23ff681d;%20}%20.cls-4%20{%20fill:%20none;%20stroke:%20%23c6c6c6;%20stroke-width:%201.3px;%20}%20%3c/style%3e%3cmask%20id='mask'%20x='0'%20y='0'%20width='1.3'%20height='30'%20maskUnits='userSpaceOnUse'%3e%3cg%20id='mask-2'%3e%3cpolygon%20id='path-1'%20class='cls-2'%20points='0%200%201.3%200%201.3%2030%200%2030%200%200'/%3e%3c/g%3e%3c/mask%3e%3c/defs%3e%3c!--%20Generator:%20Adobe%20Illustrator%2028.7.1,%20SVG%20Export%20Plug-In%20.%20SVG%20Version:%201.2.0%20Build%20142)%20--%3e%3cg%3e%3cg%20id='_圖層_1'%20data-name='圖層_1'%3e%3cg%20id='Web版'%3e%3cg%20id='_財經-首頁'%20data-name='財經-首頁'%3e%3cg%20id='Hot_6-10'%3e%3cg%20id='topic'%3e%3cg%20id='topic_after'%3e%3cpath%20id='Fill-1'%20class='cls-3'%20d='M16.7,9.8l-5.9.8c-.9.1-1.3,1.3-.7,1.9l1.4,1.3-4.8,4.7L.7,14v4.9l5.1,3.8c.8.6,1.9.5,2.6-.2l6-5.9.9.9c.7.7,1.8.3,2-.6l.8-5.8c.1-.8-.5-1.4-1.3-1.3'/%3e%3cg%20id='Group-5'%3e%3cg%20class='cls-1'%3e%3cline%20id='Stroke-3'%20class='cls-4'%20x1='.7'%20y1='0'%20x2='.7'%20y2='30'/%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
獨家/台達電認了!「前安控股王」被駭 56頁技術報告曝光
2026-09-07 21:17
獨家/鴻海驚爆駭客勒索!威州廠疑遭竊密8TB「部分產線停擺」 官方回應了
2026-05-12 22:59
獨家/96家企業名單曝光!駭客開始「賣門票」 資安署應變措施出爐
2026-07-25 10:29
駭客掌握「上帝視角」!OTP驗證平台被駭 中央部會、學校、醫院大量簡訊外洩
2026-05-27 22:38
獨家/五福旅行社驚傳駭客攻擊 23GB資料外洩!大批旅客護照PO上網
2026-01-27 17:14
獨家/台灣散熱大廠遭駭客勒索200萬美金 2TB機密恐外洩
2026-07-01 20:13
獨家/矯正署內鬼?中國駭客兜售台灣監獄2000受刑人資料 竟稱「內部外流」
2026-09-02 20:23
獨家/鴻海被駭驚人內幕!勒索軟體有瑕疵 資安專家憂「加密檔案恐毀損」
2026-05-14 09:06
獨家/馬偕再爆醫療資料外洩!駭客點名5醫院「竊密1.2TB」 院方急報案
2026-05-26 19:24
獨家/日本資安危機連環爆!肯德基恐暫停營業 上萬輛計程車服務中斷
2026-07-15 21:55
獨家/國旅卡、信用卡帳號全曝光 中國駭客論壇驚見13萬筆台灣訂房資料
2026-08-07 20:19
獨家/中央大學驚傳學生個資、研究資料外洩 駭客PO樣本「只賣900美元」
2026-09-18 08:00